跨境电商 WAF 防爬虫怎么选?Bot 管理与 API 安全五家计费口径对比(2026)
目录
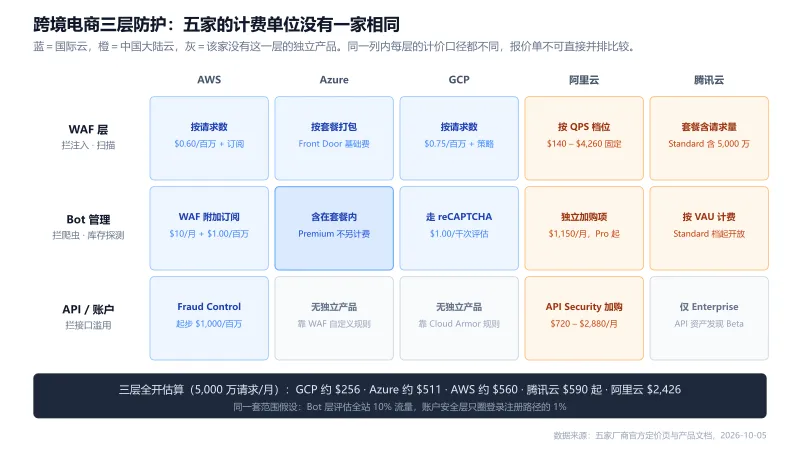
跨境电商 WAF、Bot 管理、API 安全分三层计费,五家的计费对象没有一家相同:AWS 数请求,阿里云数 QPS 档,腾讯数「开了 Bot 管理的域名上的所有流量」,GCP 数「你调用了几次判定」。
这个差别有多大?同一个 GCP、同一个站、同样买 Bot 保护,只因为「判定挂在登录注册两个页面」还是「全站每页都挂」,三层合计能从 $55.5 变成 $49,955,差 899 倍。反过来,AWS 的账户安全层把评估范围从登录路径放大到全站,单这一层就从 $510 涨到 $12,120。
这两组数字说的是同一件事:选哪家是次要的,把你的计费范围划在哪里是主要的。
跨境电商 WAF 到底拦什么?先把三层防护的职责切清楚
跨境电商需要的防护是三件不同的事,不是同一个防护产品的三个档位。WAF 层处理畸形请求:SQL 注入、跨站脚本、目录扫描、漏洞探测,这类流量在语法上就有问题,规则集能直接匹配。Bot 层处理语法完全合法的自动化流量:比价爬虫、库存探测、撞库脚本、优惠券批量领取,单条请求看不出异常,要看行为模式。API 与账户安全层处理接口层和身份层的滥用:登录接口被撞库、注册接口被批量灌水、订单查询接口被枚举。
先划个范围:本文只比五家公有云自己的 WAF / Bot / API 安全产品线,以及它们在代理渠道的落地成本。Cloudflare、Akamai、Imperva 这类专业 Bot 厂商用完全不同的销售形态(按站点或按流量包卖,而不是按请求量挂在你已有的云上),放在另一篇比。如果你的需求主要是「挡比价爬虫」而不是「在已有云上补安全层」,专业厂商值得单独评。
这个切分决定了采购顺序。三层里只有 WAF 是「不买就一定出事」的刚需,另外两层的价值取决于你的业务形态:做独立站且 SKU 有价格竞争压力的,Bot 层是真正的痛点;做 SaaS 且开放 API 给第三方调用的,第三层才有意义。我见过不止一个团队把预算全押在最贵的 WAF 档位上,结果比价爬虫照样每天把全站商品页扫一遍,因为那些请求在 WAF 眼里是教科书级别的合法流量。
WAF 层:五家的计费单位没有一家相同
把五家的 WAF 报价单并排看,第一件会发现的事是它们的计价单位根本不是同一个东西。AWS 按请求数收费,每百万请求 $0.60,外加 WebACL $5/月和每条规则或规则组 $1/月。GCP(谷歌云)Cloud Armor 也是请求数口径,Standard 档每百万请求 $0.75(全球)或 $0.60(区域),外加安全策略约 $5/月和每条规则约 $1/月。这两家的账单都会随流量线性变化。另外这两行都还差一笔前置接入成本没算进去:AWS WAF 必须挂在 CloudFront 或 ALB 上,Cloud Armor 必须挂在外部 HTTPS 负载均衡上,那些服务的费用不在这张 WAF 账单里。
另外三家是另一种逻辑。Azure 不单独卖 WAF,它绑在 Application Gateway 或 Front Door 上:Application Gateway WAF v2 按网关小时 $0.443 加容量单元 $0.0144/CU-hour 计费,Front Door Standard 基础费 $35/月、Premium $330/月,WAF 规则本身含在 SKU(套餐版本)里不另收费。阿里云 WAF 3.0 按 QPS(每秒请求数)档位卖固定月费,Basic $140、Pro $556、Enterprise $1,400、Ultimate $4,260 每月(计费页叫 Pro,功能对比页叫 Advanced,是同一档),各档含 10 / 2,000 / 5,000 / 10,000 QPS 和 3 / 5 / 10 / 50 个域名。5 个域名和 2,000 QPS 是含额,不是上限:跨境电商常见的 m.、img.、api.、pay. 几套子域很容易超,超了按 $22/域名/月加购,QPS 超出则走默认开启的 Burst QPS 按量计费。还有一点容易误判:这个示例站的流量折算下来远用不满 2,000 QPS,阿里云的钱主要花在「Bot 与 API 安全锁在 Pro 档起」这个功能门槛上,不是流量不够用。想拿 Bot 能力就得整档升,没有只买 Bot 的选项。
区域差异在这里体现为加购单价:需要追加 QPS 时,大陆防护地域 $0.5/QPS/月,非大陆(含新加坡)$0.6/QPS/月。四档基础价本身国内外统一。腾讯云 EdgeOne 把 WAF 打包进套餐,Standard $590/月含 5,000 万请求和 3TB 流量,Basic $57/月含 2,000 万请求和 500GB。它其实还有一档 $0 的 Free,但 Free 档只有免费漏洞防护规则集和基础 CC,没有 OWASP 托管规则集、没有 Bot 管理、没有 SLA,不能当成「自带 WAF」用。本文后面说的「最低」都是指付费档位。
还有一处区域差异要留意:Standard 的 3TB / 5,000 万请求是按区域系数扣配额的。北美消耗系数 1.71×、亚太 2.49–2.78×,也就是标称 3TB 在东南亚实际只够用 1.1–1.2TB 的量。如果你的用户主要在亚太,这个套餐的可用配额比标称值缩水一半以上,选档时要按系数反推。
计费单位的差异会直接改变采购判断。按请求数计费的 AWS 和 GCP,流量翻倍成本就翻倍,攻击或爬虫带来的额外请求会变成额外账单;按 QPS 档位和套餐计费的阿里云与腾讯云,只要峰值不越档,账单就是固定的。对跨境独立站来说,这个差别在促销季尤其明显:旺季请求量翻几倍时,按量计费这一侧的账单跟着涨,按档计费的一侧则可能直接跳到更高一档。想核对两家的档位与请求费口径,可以看 AWS WAF 与 Shield 防护 和 GCP Cloud Armor 的产品页。
Bot 管理能不能跟 WAF 一起买?五家只有一家打包
Azure 是五家里唯一把 Bot 防护含进 WAF 套餐的。Azure WAF 与 DDoS 防护 的 Front Door Premium 档,$330/月基础费已经覆盖 WAF 托管规则、Bot Protection、Private Link 和 Microsoft 威胁情报,不需要为 Bot 能力再买任何东西。这是它比 Standard 档($35/月)贵将近十倍的核心理由之一,也是五家里账最简单的方案。
AWS 是把 Bot 做成了 WAF 的一个附加订阅。Bot Control 每个 WebACL 收 $10/月订阅费,请求费 Common 档 $1.00/百万、Targeted 档 $10.00/百万,Common 档前 1,000 万请求免费、Targeted 档前 100 万免费。
它的成本杠杆不在选档位,而在 scope-down statement(缩小评估范围,只让一部分流量进这条规则)。官方定价页给了两个对照算例:不做范围限制时,2,200 万请求的站 WAF 部分 $26.20、Bot Control $22(= $10 订阅 + 超出的 1,200 万 × $1.00/百万 = $12),合计 $48.20;改用 scope-down 后是另一个口径的算例,2,000 万请求里只让一半进 Bot Control,评估量落到 1,000 万、正好落在免费额度内,Bot Control 只剩 $10 订阅费,WAF 部分 $25.00,合计 $35/月。两个算例的请求基数不同,不能直接相减,但方向是官方自己给出的:范围收一半,Bot 层可能从 $22 掉到 $10。
GCP 也有类似手段:Cloud Armor 的请求费按「策略覆盖到的请求」计,可以在 backend service 层挂不同策略把范围收窄到具体后端。所以「缩小计费范围」不是 AWS 一家的技巧,按量计费的两家都能用,区别在于 AWS 叫 scope-down、GCP 叫策略粒度挂载。
谷歌云(GCP)的 Bot 判定能力由 reCAPTCHA 提供并单独计费,但执行位置在 Cloud Armor 策略里:策略里配 token 校验或挑战动作,判定结果由 Cloud Armor 落地。定价是 Essentials 每月 10,000 次评估以内免费;Premium 前 1 万次免费、1 万至 10 万次固定 $8、超过 10 万次每 1,000 次 $1.00。
这里最容易算错的环节是什么叫「一次评估」,单价反而不难。reCAPTCHA 按每次调用判定计费,不是按 PV,也不是按验证码弹出来的次数。登录页、注册页每次调用 execute() 都产生一次 assessment,即使用户从头到尾没看见任何挑战。所以省钱杠杆落在「少在不需要判定的路径上调用判定」,跟「少弹验证码」关系不大:全站每个页面都挂一个 assessment,5,000 万 PV 就是 5,000 万次;只挂在登录注册下单三个路径上,可能只有几十万次。这个差别是百倍级的,比选哪家厂商影响大得多。
阿里云把 Bot 管理做成了独立加购项,门槛也不低。阿里云 WAF 与 Anti-DDoS 国际站 WAF 3.0 的 Bot 管理从 Pro 档($556/月)起才能买。加购项分新旧两代:新购应走新版 Agentic Bot(2026-09-23 上线),Web 防护 $1,400/月、App 防护 $2,140/月;旧版(legacy)Web $1,150、App $1,750 已转入维护期,只对存量客户延续。所以按当期可新购的口径,要拿到 Bot 能力的起点是 $556 + $1,400 = $1,956/月;下面表格为了和「旧版 API Security $720」配成一代,用的是旧版 Bot $1,150,对应合计 $2,426——如果你是新客户,实际应按 $1,956 + $1,080(Agentic API Security)= $3,036/月 来算。腾讯云 EdgeOne 的 Bot Management 从 Standard 档($590/月)起开放,套餐内不含 Bot 请求用量,开通后按量后付费。计费单位 VAU 是 Value-Added Service Usage Unit(增值服务用量单元),不是访客数 UV:国际站单价 $0.0143/VAU,每 100 万次经 Bot 管理的 HTTP/HTTPS 请求消耗 100 VAU,折 $1.43/百万请求,随请求量线性增长。
这里有个口径陷阱。官方写的是「在启用了 Bot management 的域名上发生的 HTTP/HTTPS 请求」,不是「被判定为 Bot 的请求」。也就是说,只要域名开了 Bot 管理,进站的正常流量也在计费口径里。按官方换算率,一个 5,000 万请求/月的站如果整站开 Bot 管理,这层就是 $71.5/月(5,000 万 × 100 VAU/百万 × $0.0143),而不是只算那部分被判为机器的流量。
EdgeOne 文档里没有公开给「只对某个路径或某个百分比流量启用」的做法。所以想压这一层,要么把 Bot 管理只开在登录、注册、商品列表这类关键域名或子域上,要么接受全站计费。这个「能不能缩范围」的差别,决定了腾讯这一层是几十美元还是上百美元,也是它和 AWS 的 scope-down、GCP 的按调用点挂载之间最大的结构差异。
另外,走 QUIC(一种较新的网络协议)的请求在 VAU 结算时有 50% 折扣,但不适用于 Bot 请求。
数据来源:阿里云 WAF 3.0 订阅计费说明(含 Base / 增值服务分项单价)(2026-11-01 复核:四档 $140 / $556 / $1,400 / $4,260,QPS 10 / 2,000 / 5,000 / 10,000,域名 3 / 5 / 10 / 50)、阿里云 WAF 3.0 版本与功能对比、腾讯云 EdgeOne 增值服务用量(VAU)说明(文档 1145/55645)、EdgeOne Bot Management 计费文档(1145/55640)、EdgeOne 套餐对比(1145/55650)(2026-11-01 复核:Standard $590 含 5,000 万请求 / 3TB,Basic $57),2026-11-01 核。
API 安全和账户安全:为什么没有一家是 WAF 的免费附属功能?
三层里的第三层是五家分化最严重的一层。Azure 和 GCP 都没有与 WAF 同级、可单独加购的 API 安全 SKU,接口层的防护主要靠自己用 WAF 的自定义规则和速率限制搭,效果取决于规则写得细不细。两家的相关能力其实都有,但分散在别的产品线里:Azure 侧是 API Management 与 Defender for APIs,GCP 侧是 Apigee 的 Advanced API Security 和 reCAPTCHA Enterprise 的 Account Defender,计费都跟着各自的产品走,不在这三层的账单里。对开放的 SaaS API 来说,这是需要提前评估的缺口。
AWS 用 Fraud Control 处理账户类攻击,拆成 ATP(账户接管,防撞库)和 ACFP(账户创建欺诈,防批量注册)两个模块,订阅费各 $10/月。真正的成本在请求费阶梯上:首 1 万请求免费,接下来 200 万按 $1,000/百万,再 300 万按 $700/百万,再 1,000 万按 $400/百万,再 1,500 万按 $200/百万,超出部分 $50/百万。起步档 $1,000/百万,是 WAF 请求单价 $0.60/百万的 1,667 倍。
这个单价差来自计费对象的不同,不是定价失误。WAF 按全站请求算,Fraud Control 只按被它分析的请求算,也就是登录页和注册页那部分流量。所以 Fraud Control 的账单完全取决于圈定范围,这也是它最容易被算错的地方,下一节展开。
还要提醒一句,Fraud Control 不是控制台里勾一下就生效的。ATP 需要在应用侧回传登录结果做令牌校验,ACFP 需要前端接入 WAF 的 JS SDK 或 CAPTCHA 才能采集设备与行为信号。这两步改造要排进项目计划,不能等上线前一周才发现还要改登录代码。
阿里云在第三层给的是 API Security,从 Pro 档起可加购,旧版(legacy)口径按档 $720 / $1,440 / $2,880 每月,Agentic API Security 按档 $1,080 / $1,800 / $3,600 每月。腾讯云的 API 资产发现(API Asset Discovery)还处于 Beta,只在 Enterprise 档提供,需要定制报价,标准档客户拿不到。
5,000 万请求/月的算例:同一家 GCP,账单能被「判定挂在哪儿」拉开 899 倍
这张表不是对齐后的横评。 站点设定是跨境电商独立站、月度 5,000 万次全站请求,每行的计费对象不同,下面逐行说明。
区域上并列两套,因为这两套价差不是小数:
- 东南亚主站(新加坡):本站全站默认计价区,也是中国出海企业最常见的落点。
- 北美主站:做欧美市场的那批客户的落点。
只有 Azure 的请求费和出网费按地理 Zone 分档,AWS、GCP、阿里云、腾讯云的基础单价在两区一致,差的是流量配额消耗和加购单价(腾讯云亚太流量系数 2.49–2.78×、阿里云非大陆 QPS $0.6、Azure Zone 2 出网 $0.115/GB)。所以表里只有 Azure 那行给出两个数,其余四行同一组数字在两区都适用。
这张表有一处不能像别处那样对齐,必须先讲清楚,否则每个数都会算错:
五家对「Bot 层」的计费对象根本不是同一个东西。
- AWS、阿里云:按「你圈定的评估范围」算。AWS 有 scope-down,能限定哪个路径进 Bot Control;阿里云是固定月费,范围不影响价钱。
- 腾讯云:按「启用了 Bot 管理的域名上的所有请求」算,不是按被判为机器的请求。EdgeOne 没有公开的范围收缩机制,你没有「只算 10%」这个选项。
- GCP:按「判定被调用的次数」算。你在几个页面上挂了
execute(),就有多少次 assessment,和这个页面收了多少 PV 无关,和判出来是人还是机器也无关。
这三件事没有共同的换算基准。强行对齐到一个「500 万」是自欺欺人。所以 GCP 这一行给的是区间,按「判定挂在哪儿」分三档算:
| 判定挂在哪些页面 | 月调用次数 | Bot 层费用 | 三层合计 |
|---|---|---|---|
| 只挂登录、注册 | 10 万 | $8(1 万至 10 万固定一口价) | $55.5 |
| 挂登录、注册、商品列表、下单 | 500 万 | $4,908(超 10 万部分 $1.00/千次) | $4,955 |
| 全站每个页面都挂 | 5,000 万 | $49,908 | $49,955 |
从最省到最贵差 899 倍。同一家厂商、同一个站、同一份需求,唯一的变量是「你在几个页面上调用判定」。这个倍数比任何跨厂商排名都更值得记住,因为它是你自己能控制的。
阿里云那行按单次充值 $500 档的明盘 90 折估算代理价(国际站渠道三档:充 $200 享 95 折、$500 享 90 折、$1,000 享 85 折,新用户首次充值不限金额、最高 85 折;非阿里云官方降价,以合同为准),其余四家只列挂牌价。所以表里的倍数两端基准也不同,读的时候要知道这事。
| 厂商 | WAF 层 | Bot 层 | API / 账户安全层 | 三层合计(月) |
|---|---|---|---|---|
| AWS | $40(WebACL $5 + 5 条规则 $5 + 5,000 万请求 $30) | $10(Bot Control Common,500 万评估量落在前 1,000 万免费额度内,只付订阅费) | $510(Fraud Control ATP + ACFP,50 万请求先扣首 1 万免费额度,余 49 万 × $1,000/百万 = $490,再加 $20 订阅) | 约 $560 |
| Azure | 含在 Front Door Premium $330 基础费内 | 含在 Premium 内,Bot Protection 不另计费 | 无 WAF 同级可购 SKU;APIM / Defender for APIs 另计,不入本表 | 北美 $490 / 亚太 $532($330 基础费 + 请求费 + 出网,推导见下) |
| GCP | $47.5(策略 $5 + 5 条规则 $5 + 5,000 万请求 $37.5) | 取决于判定调用次数:10 万次 $8 / 500 万次 $4,908 / 5,000 万次 $49,908,见下 | 无 WAF 同级可购 SKU;Apigee Advanced API Security 另计,不入本表 | $55.5 至 $49,955(区间,非单值) |
| 阿里云 | $556(WAF 3.0 Pro,2,000 QPS / 5 域名) | $1,150(旧版 Bot Web 防护;新购应取 Agentic $1,400) | $720(API Security 旧版入门档;新购应取 Agentic $1,080) | $2,426(按旧版口径;新客户按 Agentic 为 $3,036。代理 90 折约 $2,183 / $2,732) |
| 腾讯云 | $590(EdgeOne Standard,含 5,000 万请求 / 3TB 流量) | $71.5(全站 5,000 万请求 × 100 VAU/百万 × $0.0143/VAU,套餐外后付费;EdgeOne 无公开的范围收缩机制) | 仅 Enterprise 档提供 API 资产发现,定制报价 | 约 $662 + API 定制项 |
数据来源:AWS WAF 定价页、Azure Front Door 定价页与 Application Gateway 定价页、GCP Cloud Armor 定价页与 reCAPTCHA 定价页、阿里云 WAF 3.0 计费说明、腾讯云 EdgeOne 套餐与计费文档,均为 2026-11-01 复核的一手页面。
口径提示(这张表不能横着比大小):
① Azure 与腾讯云这两行买的是「CDN + WAF」套餐,AWS、GCP、阿里云三行是纯 WAF,两种产品形态不同;Azure 行还计了一笔出网费,其余各行不含带宽。② AWS 的 WAF 必须挂在 CloudFront 或 ALB 上,GCP 的 Cloud Armor 必须挂在外部 HTTPS 负载均衡上,这两行的前置接入层费用没进表。③ GCP 的 Bot 层是区间值不是单值,别拿区间端点当排名依据。④ 表内合计均为按上列假设的估算,非厂商报价。⑤ 腾讯行的 API 资产发现只对 Enterprise 档开放、需定制报价,Azure 与 GCP 在这一层则根本没有套餐内可购产品,所以「三层合计」这列对后三家其实只有两层半。
Azure 那行拆开是这样,两区都算给你:
| 项 | 北美 Zone 1 | 亚太 Zone 2 |
|---|---|---|
| 基础费(标准/高级同价) | $330 | $330 |
| 请求费(5,000 万次) | $0.015/万次 → $75 | $0.0168/万次 → $84 |
| 出网(1TB = 1,024 GB,首 10TB 档) | $0.083/GB → $85 | $0.115/GB → $118 |
| 合计 | $490 | $532 |
请求费和出网这两项属于套餐本身的用量费,不属于安全层,列出来是为了说明「这不是一个纯 WAF 价钱」。北美和亚太差 8.6%,主要差在出网上——亚太出网单价贵 38%。
这张表最该带走的结论不是「谁最便宜」,是「同一个需求,账单能被计费口径拉开多少倍」。
看 GCP 那一行:同样是这个站、同样买 Bot 保护,只挂登录注册两个页面是 $55.5,过度一点挂到 500 万次调用是 $4,955,全站每页都挂是 $49,955。中间没有任何产品差异,纯是「你在几个地方调用了判定」。
腾讯那一行同理:官方口径是「启用 Bot 管理的域名上的所有请求」,5,000 万请求全站开就是 $71.5。如果你把 Bot 管理只挂在 login 和商品列表两个子域上,量级立刻不同;但 EdgeOne 没给你按路径百分比缩范围的开关,你能控的只有「开在哪个域名」。
反过来看阿里云,$1,150 是固定月费,Bot 流量从 100 万涨到 1 亿都是这个数。这不代表它贵或便宜,而是说它的账单不随你的误配置爆炸,代价是流量小的时候你也在付全价。
这四种结构对应四种采购判断:流量大且集中在少数路径的,按量计费能省掉大头;流量小但错配风险高的,固定月费更省心;流量大且分布全站的,按量计费会变成灾难。
同一个 AWS 账号、同一套防护,账单为什么能差二十倍?
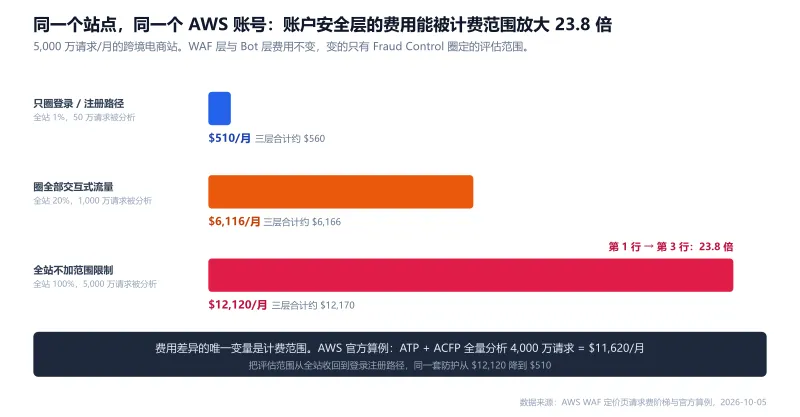
上一节的表里,AWS 的 Fraud Control 只花了 $510,前提是只圈登录注册路径那 1% 的流量。这个前提一旦放开,账单会跳一个数量级。下面三行用的是同一个站点、同一套防护、同一个 AWS 账号,唯一的变量是 Fraud Control 的计费范围。
| 计费范围假设 | 被分析的请求量 | AWS 账户安全层费用 | AWS 三层合计 |
|---|---|---|---|
| 只圈登录 / 注册路径(全站 1%) | 50 万 | $510 | 约 $560 |
| 圈全部交互式流量(全站 20%) | 1,000 万 | $6,116 | 约 $6,166 |
| 全站不做范围限制(全站 100%) | 5,000 万 | $12,120 | 约 $12,170 |
数据来源:AWS WAF 定价页的 Fraud Control 请求费阶梯与官方算例(aws.amazon.com/waf/pricing),2026-11-01 复核。三行分别为按该阶梯推算的估算值,非厂商报价。
从 $560 到 $12,170,三层合计差 21.7 倍;只看被放大的账户安全层,是 $510 到 $12,120 的 23.8 倍。两个倍数说的是同一件事的两个口径,唯一的变量是范围。这个算法可以做交叉验证:AWS 官方定价页给出的算例中,ATP 与 ACFP 同时启用、4,000 万请求全量分析的结果是 $11,620,本表按同一阶梯推出来的 5,000 万档是 $12,120,倍数关系一致。
所以跨境电商做三层防护预算时,比选厂商更值得先做的动作是给每一层划定计费边界。具体到操作上是三件事:先列出登录页、注册页、下单接口、优惠券接口这些高风险路径,把它们的请求量单独估出来;再确认厂商是按你圈定的范围计费还是按全站计费;最后把这个范围写进配置里,而不是留着默认值。默认值就是全站,账单也按全站算。
代价要和省下的钱一起算。把范围收到 1% 意味着其余 99% 流量上的登录、找回密码、改绑手机这些入口不再被这一层看着,攻击者换个没被圈进去的入口就能绕开。范围划得过小,省下的钱未必够覆盖一次漏掉的撞库。
比价爬虫、撞库、优惠券滥用,跨境电商这三件事各该买哪一层?
这三种攻击在跨境电商的账单上出现的频率最高,它们对应的防护层也完全不同。买错层的直接后果是钱花了、攻击照旧。
还有一类误拦要先说清楚:Bot 层和账户安全层上线后,最先被拦下来的常常是合法流量:Googlebot、比价平台的联盟爬虫、物流与支付服务商的回调请求。电商站的商品页收录和联盟流量都依赖这些爬虫,上线前要先放行官方爬虫。注意 UA 和单向反查都能伪造,正确做法是正向-反向 DNS 双向确认(FCrDNS):先拿 IP 反查域名,再拿域名正查回来,两次结果必须对上。Googlebot 的官方验证就是这套。支付和物流服务商的回调同理,但更稳的做法是改用签名校验(HMAC)而不是靠 IP 或 UA 放行,因为它们的出口 IP 会变。这一步不做,SEO 排名掉下来的速度可能比攻击造成的损失更快。
比价爬虫是最普遍的一种。竞品和比价平台会定期遍历你的商品目录,抓价格、库存、促销信息。这类流量的特征是访问深度大、覆盖 SKU 全、访问节奏规律。防护要落在 Bot 层,判断依据是行为模式而不是请求特征。如果你的 SKU 有几千个且价格是核心竞争力,Bot 层的投入基本是必要的。
撞库针对的是会员账号。攻击者拿泄漏的账号密码库去撞你的登录接口,成功的账号会被用来盗刷、套取优惠券或者转卖。
防护落在账户安全层,因为它要回答的问题是「这次登录像不像同一个人在操作」,不是「这个 IP 请求太频繁了」。AWS 里对应 Fraud Control 的 ATP 模块,阿里云里对应 Bot 管理的账户风险识别。
CC 防护(按频率限速)在这里只是辅助手段,能拦住用固定 IP 高频硬撞的粗糙攻击;换成住宅代理池、每次请求换 IP 的慢速撞库,频率型规则基本失效,这正是上一段说的「要识别设备与行为一致性」。把撞库全押给 CC 防护,是这类采购里最常见的错配。
这一层的计费范围应该严格限制在登录注册路径上,因为只有那部分流量需要分析。
优惠券滥用和批量注册是同一类。攻击者批量注册小号,用新客券下单,或者用脚本抢限量券。防护同样落在账户安全层,AWS 里对应 ACFP 模块。这类攻击的规模不大,但造成的直接损失很实在。它对防护的要求是识别设备与行为的一致性,不是拦请求频率。
三种攻击对应的层不同,预算分配也就不能一刀切。我会建议客户先统计自己过去三个月的攻击日志里这三类各占多少,再按占比分配三层的预算。还没上 WAF 的团队没有这类日志,替代做法是拉 CDN 或服务器访问日志,按 UA 分布、单 IP 访问深度、路径集中度三项估:整站 SKU 被顺序遍历的痕迹对应比价爬虫,登录接口的高失败率对应撞库,注册接口的短时激增对应批量注册。多数跨境电商的结果是 Bot 层占比最高,这也是「WAF 买了最贵的档、爬虫照样通行」这个常见困境的来源。
还有一笔容易漏算的钱:日志,而且五家的计费形态不一样,不能当成一个量级来讲。
按请求量走的(AWS 写 CloudWatch / S3、GCP 写 Cloud Logging):5,000 万请求一个月大概几十美元量级,量大的站点甚至接近 WAF 本身的费用。
按存储容量包卖的(阿里云 WAF 3.0 Log Service):$75/TB/月,而且官方写明启用后最低购买 3TB,也就是一开就是 $225/月起,是 Pro 基础费 $556 的四成。这一档不是「几十美元」,是「开则跳档」。
安全预算表里要把日志单独列一行,否则它会在第一个完整月结束时以「意外账单」的形式出现。
花了这些钱,到底省下什么?
前面全是成本账,但老板真正会问的是另一句:不买会亏多少。
这个问题我没有把握给出准确数字,也不打算编。能确定的是量级判断,需要你用自己的数据填:
- 比价爬虫:损失是「你的动态定价被对手实时跟」带来的毛利流失。算法是「被爬 SKU 占总 SKU 比例 × 这些 SKU 的价格敏感度 × 月 GMV」。价格敏感度和毛利率只有你自己知道,套别人的行业均值没有意义。
- 撞库:损失是盗刷金额、客服处理成本、以及被封账号的客户流失。真正致命的是信用卡拒付率上升,收单行会直接降你的评级甚至停服务。
- 优惠券滥用:损失比较容易算,就是「异常注册数 × 单券面值」。多数团队第一次查这项时都会发现比预期高。
一个务实的做法:先在没上防护的情况下,用 CDN 日志把这三类流量的占比测一周,得出「每月有多少恶意请求」,再拿这个数去对防护费。如果恶意请求不到总流量的 1%,那 Bot 层大概率可以先不买,先把 WAF 这层底线做扎实。
反过来,还有一种情况应该明确不买:站刚上线、SKU 少、还没形成价格竞争,也没有会员体系。这时候 WAF 的免费档或云厂商自带的托管规则就够,把预算先花在能带来收入的地方。
五家怎么选?四个维度对号入座
横评看完,落地只看四个维度:
| 维度 | 你观察到的信号 | 结论往哪落 |
|---|---|---|
| 流量模型 | 大促或被刷时单日请求翻几倍 | 只有阿里云的 WAF 订阅是真正接近封顶的:QPS 档位锁住基础费。但要注意 Burst QPS 官方写明「默认开启且不可关闭」,超额部分仍按量付。AWS 和 GCP 纯按请求数线性涨;Azure Front Door 基础费封顶但请求费照收;EdgeOne Standard 只含 5,000 万请求,超出走后付费。没有一家是「买了就不用管流量」,区别只是哪一档先跳 |
| 真正缺哪一层 | 价格被同行实时跟:Bot 层;会员撞库盗刷:账户安全层;开放 API 给第三方:API 安全层 | 只要 WAF 加 Bot,Azure Front Door Premium 一笔套餐账最简单;账户安全刚需选 AWS Fraud Control(ATP / ACFP 分两个模块、按分析请求量五段阶梯计费、需应用侧 SDK 接入),但 scope-down 必须做;开放 API 的防护只有阿里云能同实例加购($720 起),AWS 要靠 Fraud Control 加 WAF 自建,GCP 走 Apigee Advanced API Security、Azure 走 APIM / Defender for APIs,都要跨产品线 |
| 现有技术栈 | 服务器、数据库已经在某一家 | 安全层优先跟云走:日志、工单、账单、IAM(账号权限体系)同厂打通,跨厂挂 WAF 的接入和排障成本容易被低估 |
| 付款与票据 | 没有国际卡、要对公付款、要发票和账期 | 三层都是厂商按量或按订阅计费,代理只改付款路径与渠道结算折扣、改不了产品单价;有对公和账期需求走代理(见下一节) |
最后把效果边界说清楚:三层防护里没有”买了就全拦住”这回事。
- 没有一家承诺拦尽。分布式低速率爬虫加住宅代理池,发出的请求与真实用户差异极小,Bot 层检出率不是 100%;误拦则一定存在,Googlebot、比价联盟、物流支付回调被拦的损失可能比爬虫本身更大,上线第一周要盯误拦率而不是只看拦截数。标准做法是先切「只记录 / 计数」模式跑一到两周,让规则判定但不真拦,比对命中名单里有多少是 Googlebot、比价联盟、支付回调,确认无误拦再切拦截。直接开拦截是出事最常见的原因。
- WAF 规则存在空窗。从新型攻击出现到厂商更新托管规则之间有时间差。真正的窗口是「漏洞尚未公开、规则库无从生成」的那段时间(未公开的 0day);已经公开的漏洞厂商在漏洞公开后多数情况会能出虚拟补丁,反而不是最危险的阶段,所以边缘限速、源站收敛(只允许 CDN 回源、不暴露源站地址)这些基础动作不能省(正在被打时的处置顺序见游戏 DDoS 头 60 分钟应急清单)。
- 账户安全产品的效果取决于接入质量。ATP 要在应用侧回传登录结果、ACFP 要前端植入 JS SDK,接不全等于买了不开;产品输出的是风险判定,拦截动作和阈值仍要自己调。
- SLA 保的是服务可用性,不是拦截成功率。五家没有任何一家按”漏拦造成的业务损失”赔付。采购验收用自己的真实流量做 PoC,至少看三个数:恶意样本检出率、合法流量误拦率、已知绕过样本(代理池、慢速爬虫)的复测结果,三个数都达标再切生产。
代理价和付款方式:三层防护怎么走代理采购
三层防护都是按量或按订阅计费的产品,代理商动不了产品单价。代理能提供的是渠道明盘结算折扣、付款方式和账期。截至 2026-10,五家都按单次充值金额给档位,只是起充门槛分两组:AWS、Azure、GCP 充 $1,000 享 95 折、$2,000 享 90 折、$3,000 享 88 折、$5,000 享 85 折;阿里云、腾讯云国际站充 $200 享 95 折、$500 享 90 折、$1,000 享 85 折;新用户首次充值不限金额、最高可享 85 折。渠道折扣不是厂商官方降价,以合同为准。
折扣之外的差异主要在付款与开票。跨境独立站的财务常见两种情况:一是没有国际信用卡或者额度不够覆盖安全产品的月费,二是需要用国内公司主体走对公付款并拿发票入账。这两种情况在官网直接采购都会卡住,代理渠道支持支付宝、微信和对公转账,是这个环节的实际价值。
一个容易被忽略的细节是预算科目的归属。三层防护的费用在账上落在不同的科目里:WAF 和 CDN 一起算基础设施费,Bot 管理和业务安全预算走安全科目,Fraud Control 这类账户安全产品有时会被财务归到风控或者反欺诈。三张账单分开走审批时,量级看着都不大;合并看才发现其中一层占了大头。把三层的年度总额放在一张表里做预算,比按月开三次单更省事。
如果你在算具体档位,AWS 的 Bot Control 与 Fraud Control 分档和请求阶梯、阿里云 WAF 3.0 的四档 QPS 与加购项、腾讯云 EdgeOne 的五档套餐边界,都可以对着各家产品页逐条核,链接在文末的清单里。
常见问题
跨境电商的 WAF、Bot 管理、API 安全必须分开买吗?
五家里只有 Azure 把 WAF 与 Bot 防护打包进 Azure Front Door Premium 的 $330/月基础费里,API 与账户安全层五家都要另找产品或自己用 WAF 规则搭。AWS 的 WAF、Bot Control 和 Fraud Control 是三个独立订阅项;GCP 的 Bot 能力走 reCAPTCHA 单独计费;阿里云的 Bot 管理与 API 安全必须从 WAF Pro 档起加购;腾讯云 EdgeOne 的 Bot Management 要到 Standard 档才开放,API 资产发现只给 Enterprise。所以「一个 WAF 包打三层」在四家都不成立。
WAF 为什么防不住比价爬虫?
WAF 的规则集针对的是注入、扫描、跨站脚本这类畸形请求,而比价爬虫发的请求在语法上完全合法:正常的 GET、正常的 UA、正常的 Cookie。它和真实用户的差别不在单条请求的特征,而在访问节奏和覆盖范围,比如整站 SKU 被顺序遍历、同一 IP 在十分钟内看完 2,000 个商品页。WAF 的 IP 信誉库和基于频率的规则能拦住其中比较朴素的一批,但换代理池、低速率、分散 IP 的高级爬虫在 WAF 眼里和真实用户几乎没有区别,识别这类行为要靠 Bot 层的行为分析。
5,000 万请求/月的电商站,三层防护大概花多少钱?
先要说清楚一件事:五家对「Bot 层」的计费对象不是同一个东西,所以不存在一个「同一套范围」下的五家排名。AWS 按你圈定的评估范围算;腾讯 EdgeOne 按启用了 Bot 管理的域名上的所有请求算,没有公开的范围收缩机制;GCP 按判定被调用的次数算,和页面收了多少 PV 无关。按同一站点(5,000 万请求/月、北美)估:Azure 约 $490/月(北美)或 $532/月(亚太),Front Door Premium 的 WAF 与 Bot 全含、AWS 约 $560/月(Bot 层 $10、账户安全层 $510)、腾讯云约 $662/月(Standard $590 加全站 Bot $71.5)、阿里云 $2,426/月(Pro $556 + 旧版 Bot $1,150 + API 安全 $720)、GCP 则是 $55.5 到 $49,955(判定只挂登录注册两个页面 vs 全站每页都挂,两者相差 899 倍)。真正的信息量在 GCP 这 899 倍的内部差距里,不在跨厂商排名里。如果把 AWS 的账户安全层从登录路径放大到全站,单这一层就从 $510/月涨到约 $12,120/月,单层是 23.8 倍。
AWS Bot Control 和 Fraud Control 有什么区别?
两者防的是不同攻击。Bot Control 处理通用自动化流量,比如内容抓取、价格爬取、库存探测,计费方式是每个 WebACL $10/月订阅加请求费,Common 档前 1,000 万请求免费、超出 $1.00/百万。Fraud Control 处理账户类攻击,分 ATP(账户接管,即撞库)和 ACFP(账户创建欺诈,即批量注册),订阅费各 $10/月,请求费按它评估的请求量走阶梯,首 1 万免费,起步档 $1,000/百万。两者都是挂在 WebACL 上的托管规则组,都能用 scope-down 缩小评估范围,真正的差别在单价:Bot Control 超出免费额度后 $1.00/百万,Fraud Control 起步就是 $1,000/百万。
阿里云 WAF 3.0 的 Basic 版能加 Bot 管理吗?
不能。国际站 WAF 3.0 的 Bot 管理与 API 安全都从 Pro 档($556/月)起才能加购,Basic 版 $140/月只买到 10 QPS 和 3 个域名,且不支持 CC 防护、IP 黑名单、自定义规则和扫描防护。加购项本身也不便宜:旧版 Bot Management Web 防护 $1,150/月、App 防护 $1,750/月,新版 Agentic Bot 则是 $1,400 / $2,140;API Security 旧版按档 $720 / $1,440 / $2,880/月,新版 Agentic API Security 按档 $1,080 / $1,800 / $3,600/月。另外 Pro 及以上可以免费试用 Bot 与 API 安全 7 天,但试用到期未购买,相关防护配置会被自动清除,这一点要在试用前就想好。
通过代理买三层防护和直接在官网买,差别在哪?
三层防护都是按量或按订阅计费的产品,代理动不了产品单价,能给的是渠道结算折扣和账期。截至 2026-10,五家渠道统一走明盘档位:AWS、Azure、GCP 充 $1,000 享 95 折、$2,000 享 90 折、$3,000 享 88 折、$5,000 享 85 折;阿里云、腾讯云国际站充 $200 享 95 折、$500 享 90 折、$1,000 享 85 折;新用户首次充值不限金额、最高可享 85 折。这是渠道结算折扣,不是厂商官方降价,以合同为准。除了价格,代理解决的是另外三件事:支付宝/微信这类非国际信用卡的付款方式、需要走对公的国内公司主体、以及三层同时开通时跨厂商的计费范围测算。
关于 SevenColorYun
SevenColorYun 是 AWS、GCP、微软 CSP、阿里云国际版和腾讯云的授权合作伙伴,服务跨境电商、游戏出海与 SaaS 出海的团队,提供云账号开通、渠道明盘折扣、对公付款与发票,以及安全产品的选型与计费测算。
针对跨境电商场景,我们常帮客户做的几件事:把 WAF、Bot 管理、API 安全三层的计费范围按登录页、注册页、下单接口分开测算,避免账户安全层被按全站流量计费;在五家的档位之间做横向对比,找出哪一层的加购项其实用不上;以及把散落在三个预算科目里的安全费用合并成一张年度表。下面是各家的计费口径入口:
- AWS WAF 与 Shield 防护 — WebACL、规则、请求费与 Bot Control / Fraud Control 分档口径
- 阿里云 WAF 与 Anti-DDoS — WAF 3.0 国际站四档 QPS 与 Bot、API 安全加购项
- 腾讯云 EdgeOne — 五档套餐的请求量、流量与 Bot Management 边界
- Azure WAF 与 DDoS 防护 — Front Door 全球级与 Application Gateway 区域级两种部署
- GCP Cloud Armor — Standard 按请求计费与 reCAPTCHA 集成口径
需要针对你的流量规模和攻击类型做三层测算,可以通过 Telegram 联系我们,我们会给出对应档位的费用估算和采购路径。
相关阅读
- 游戏被 DDoS 打了怎么办?五家高防免费档与三家的 $3,000 档分别防什么(2026) — 三层防护里最底下的网络层(L3/L4),这篇专讲 DDoS 与账单保护,本篇讲上面的应用层(L7)三层
- AWS CloudFront 跨境电商怎么配?4 设置把缓存命中拉到 95% — WAF 和 CDN 一起买时,CDN 侧的配置与费用放大问题在这篇里
- 亚太 CDN 哪家便宜?五家国际站东南亚单价、隐藏费用与付款开票路径(2026) — 本篇算例只含安全层,带宽与出网费用在这篇里
- 跨境电商云服务器怎么选?北美 AWS、欧洲 Azure、东南亚阿里云,按市场对号入座 — 安全层下面的计算与数据库选型,同一批站点的另一半预算
- 云服务器怎么买最便宜?五大云厂商代理折扣横评 2026 — 五家整体价格口径与采购路径总览,含代理与发票规则


